Securitate și confidențialitate, integrate din construcție
Datele de workforce sunt printre cele mai sensibile date ale unei companii. Workforce Observatory rulează integral în perimetrul tău, cu controale de guvernanță la fiecare strat al pipeline-ului.
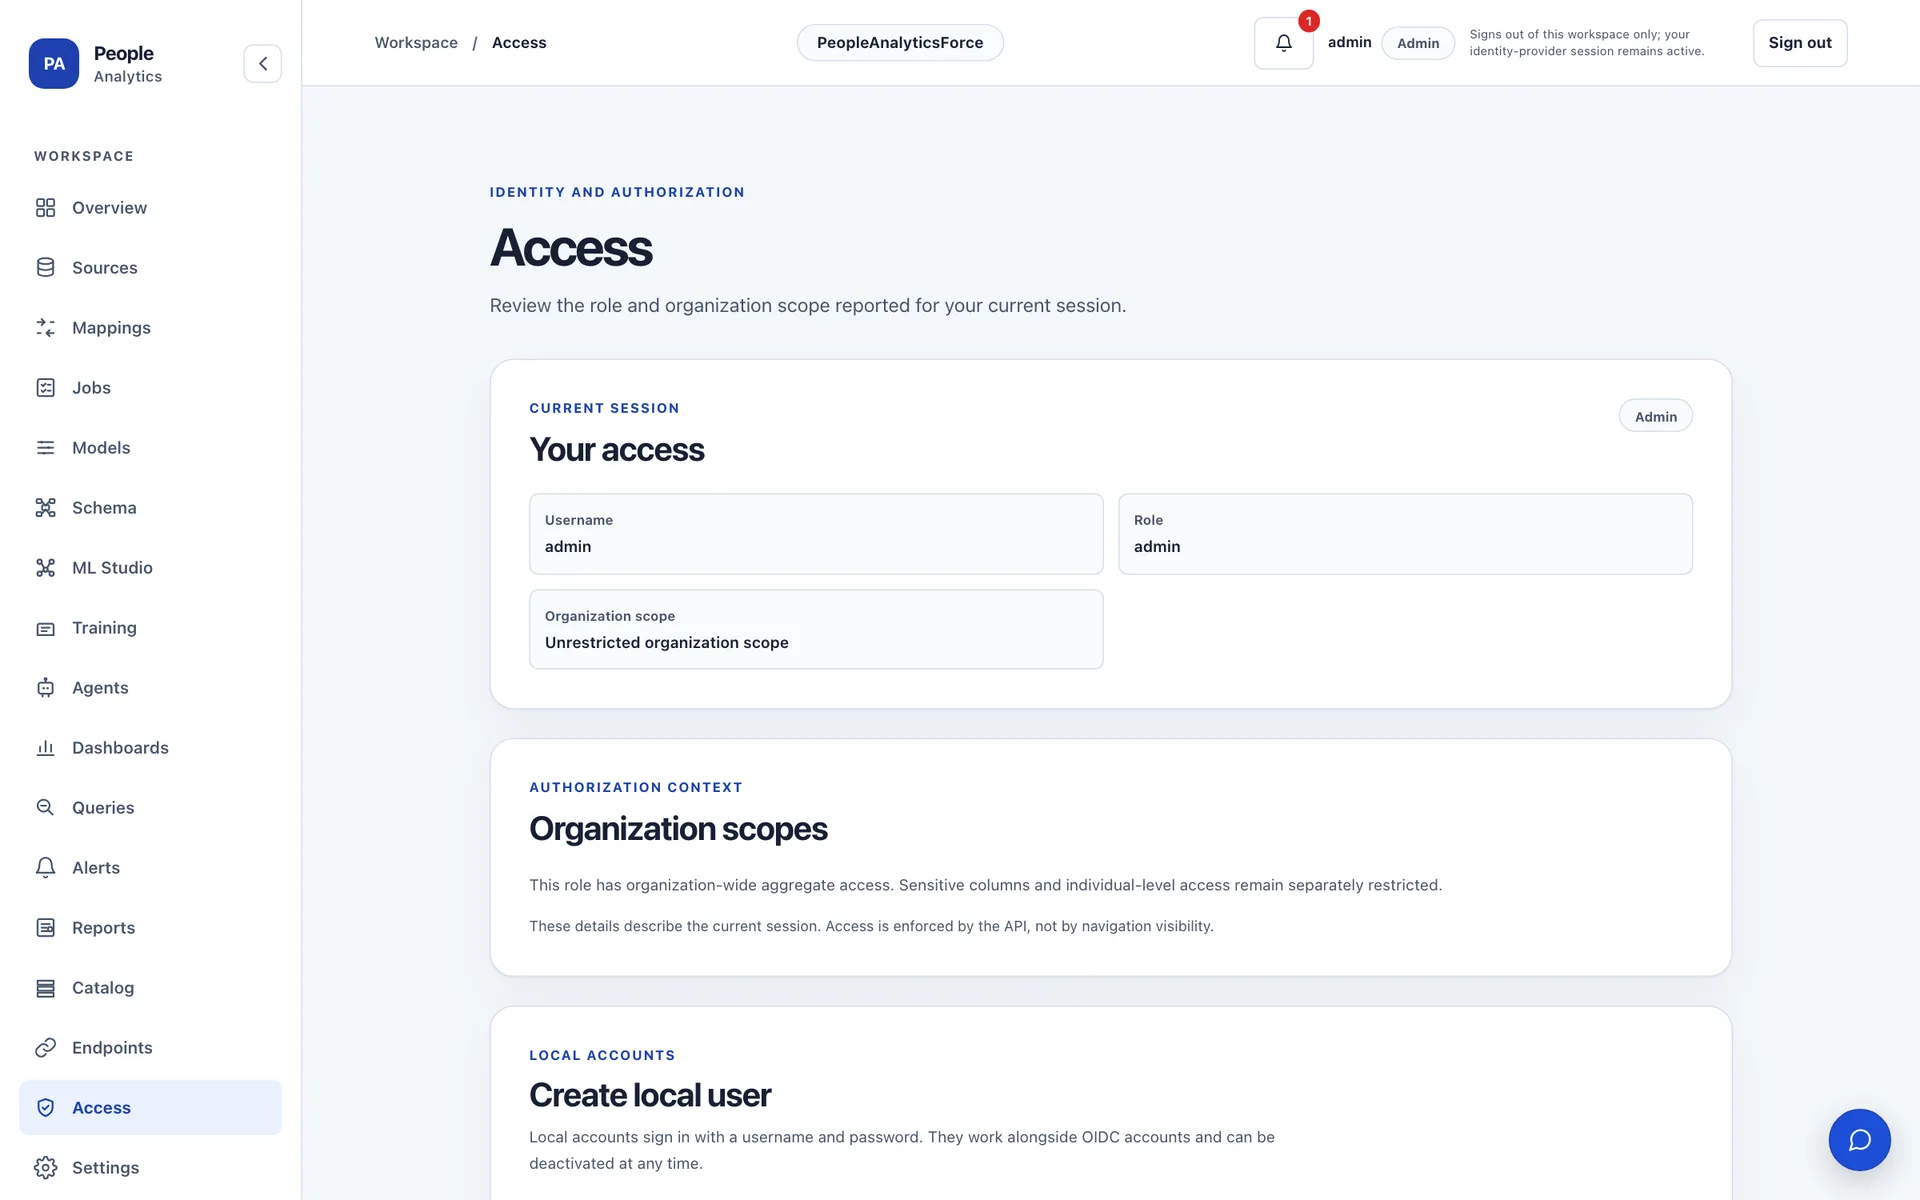
Perimetrul tău, regulile tale
- Se instalează on-premises sau în cloud-ul tău privat — fără dependențe de rețele publice la runtime
- Stack containerizat; livrare compatibilă air-gap pentru medii restricționate
- Datele nu părăsesc niciodată infrastructura ta; fără telemetrie către vendor
Identitate și acces
- Integrare OIDC corporat, cu traseu spre federație ADFS/Keycloak cu AD
- Acces pe roluri — admin, analyst, viewer — cu scope-uri pe organizații
- Scope-urile sunt aplicate de API la fiecare interogare, nu de vizibilitatea în UI
- Politici pe rânduri și coloane aplicate înainte de calculul oricărei metrici
Guvernanță prin construcție
- Fiecare cifră poartă linie de proveniență: sursă, job de extracție, versiune de schemă, versiune de mapping
- Payload-urile Bronze sunt imuabile și append-only; reprocesarea este explicită și auditabilă
- Secretele conectorilor sunt rezolvate server-side și nu ajung niciodată în browser
- Evenimentele de audit API acoperă autentificarea, publicarea și schimbările de configurare
Analitică atentă la GDPR
- Identificatorii persoanelor sunt pseudonimizați (HMAC) în straturile Silver și Gold
- Etichetele de sensibilitate însoțesc câmpurile prin catalog și mappings
- Implicit doar analitice agregate; fără înregistrări individuale în dashboarduri
- Fluxurile de retenție și legal hold sunt elemente de roadmap de prim rang
Întrebări frecvente despre securitate
Unde sunt stocate datele noastre de workforce?
În infrastructura ta. Platforma se instalează ca stack containerizat în centrul tău de date sau în cloud privat și funcționează fără dependențe de rețele publice la runtime. Nicio dată nu este trimisă către noi sau către terți.
Pot fi identificați angajați individuali în dashboarduri?
Nu. Identificatorii persoanelor sunt pseudonimizați la ingestie, iar dashboardurile expun doar agregate guvernate. Politicile pe rânduri, coloane și scope-uri de organizație sunt aplicate de API la fiecare interogare.
Cum se integrează cu furnizorul nostru de identitate?
Prin OIDC corporat — traseul standard către Microsoft Entra ID, ADFS sau federație Keycloak cu Active Directory. Rolurile și scope-urile de organizație se mapează din grupurile existente.
Ce se întâmplă cu datele dacă renunțăm la platformă?
Totul rămâne în formate deschise în storage-ul tău — tabele Parquet și specificații versionate pe care le deții. Nu există lock-in proprietar: datele guvernate rămân citibile fără platformă.
Vrei prezentarea de arhitectură?
Parcurgem modelul de deployment, limita de identitate și fluxurile de date cu echipa ta de securitate.