Analitică de workforce pentru IT și securitate
Platforma de analitică pentru care a fost gândită revizuirea ta de securitate: on-premises, integrată OIDC, auditabilă — și zero apeluri către internet public la runtime.
Model de deployment
- Stack containerizat (API, workeri, web, PostgreSQL) prin Docker Compose
- Kubernetes/OpenShift este traseul pentru deploymenturi scalate
- Funcționează fără dependențe de rețele publice; livrare compatibilă air-gap
- Secretele conectorilor se rezolvă server-side, niciodată în browser
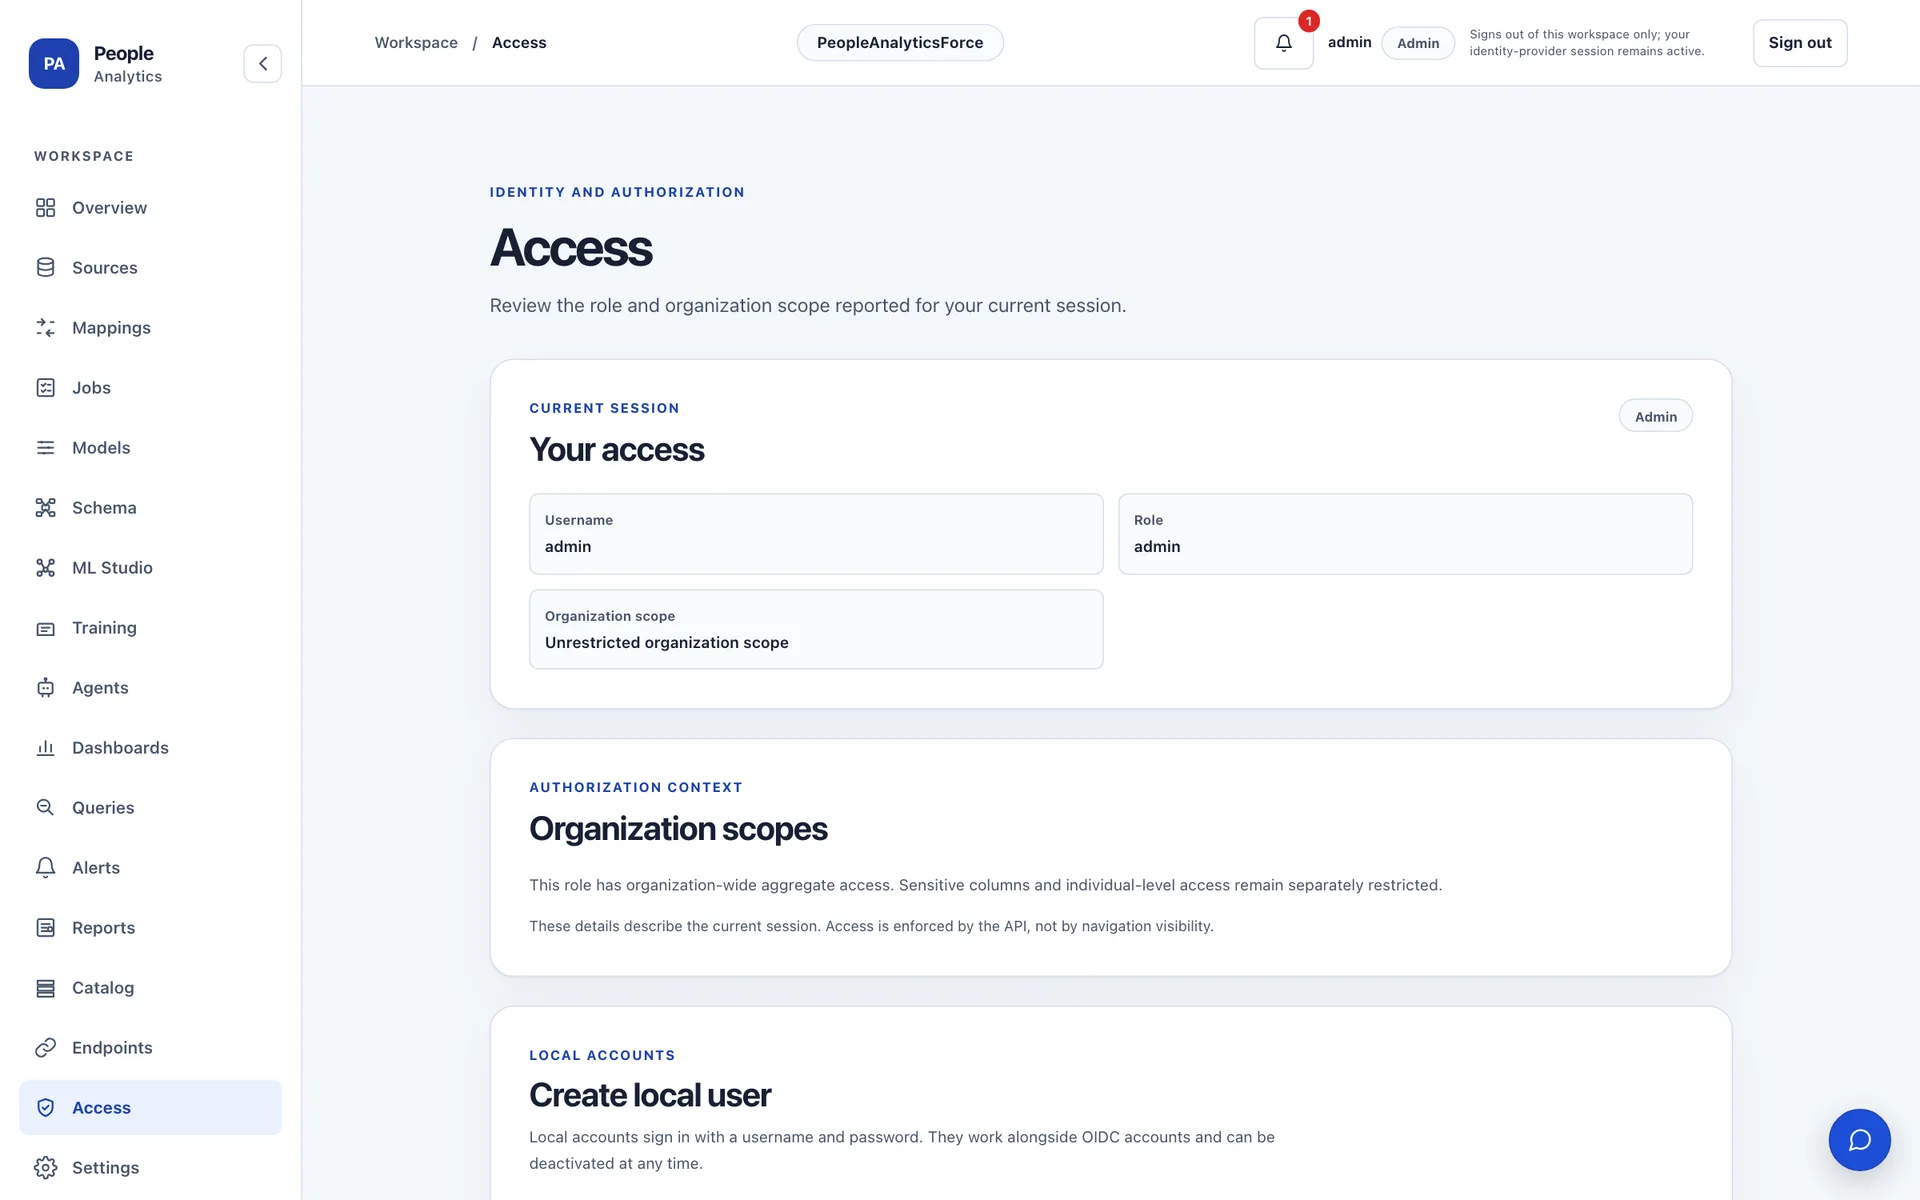
Identitate și autorizare
- OIDC corporat; traseu de federație spre ADFS/Keycloak cu Active Directory
- Roluri RBAC — admin, analyst, viewer — plus scope-uri pe organizații
- Aplicare în API la fiecare interogare, inclusiv pe metrici custom
- Evenimente de audit pentru autentificare, publicare și schimbări de configurare
Arhitectură de date
- Payload-uri Bronze imuabile, tabele canonice Silver tipizate, Gold guvernat
- Formate deschise — Parquet — fără lock-in proprietar
- Mappinguri, scheme și metrici versionate; reprocesare explicită și idempotentă
- Coadă de joburi durabilă cu căi de obiecte per încercare și status
Extensibilitate fără risc
- SPI de conectori pentru surse noi — artefacte declarative, revizuite, pinate
- Module opționale activate per deployment; fără executare de cod furnizat de client
- Agenți AI guvernați doar cu tool-uri allowlistate
- Data endpoints expun citiri guvernate — API-ul este singura cale de interogare
Întrebări pe care le pun echipele de IT și securitate
Trimite date către exterior sau servicii externe?
Nu. Stack-ul este proiectat să funcționeze fără dependențe de rețele publice la runtime. Credențialele conectorilor rămân în mediul tău și nu sunt returnate niciodată în browser.
Cum funcționează autentificarea în producție?
Prin furnizorul tău OIDC corporat — Microsoft Entra ID, ADFS sau Keycloak federat cu AD. Rolurile și scope-urile de organizație se mapează din grupurile tale; API-ul le aplică la fiecare cerere.
Putem extinde cu conectori proprii?
Da, prin SPI-ul de conectori — artefacte declarative, versionate, care trec prin revizuire. Platforma nu execută cod nesigur furnizat de client.
Cum stăm cu upgrade-urile și disaster recovery?
Release-urile se livrează ca digest-uri de imagini pinate și contracte versionate. Backup/restore și upgrade/rollback fac parte din runbook-ul de deployment agreat pentru fiecare mediu.
Supune-o revizuirii tale de securitate
Parcurgem cu echipa ta modelul de deployment, limita de identitate și fluxurile de date.